这黑客真够损的,偷偷将法国数百家超市的冰柜调高到了50°C,其中家乐福就有80家,冷藏冷冻的食品都不得不扔掉,同样被黑的还有西班牙、德国、葡萄牙、波兰、比利时等国家的超市。
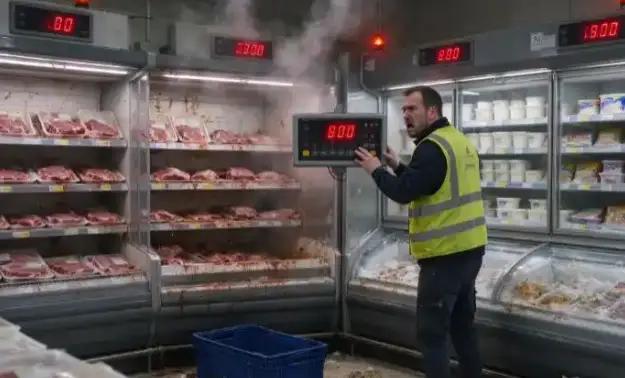
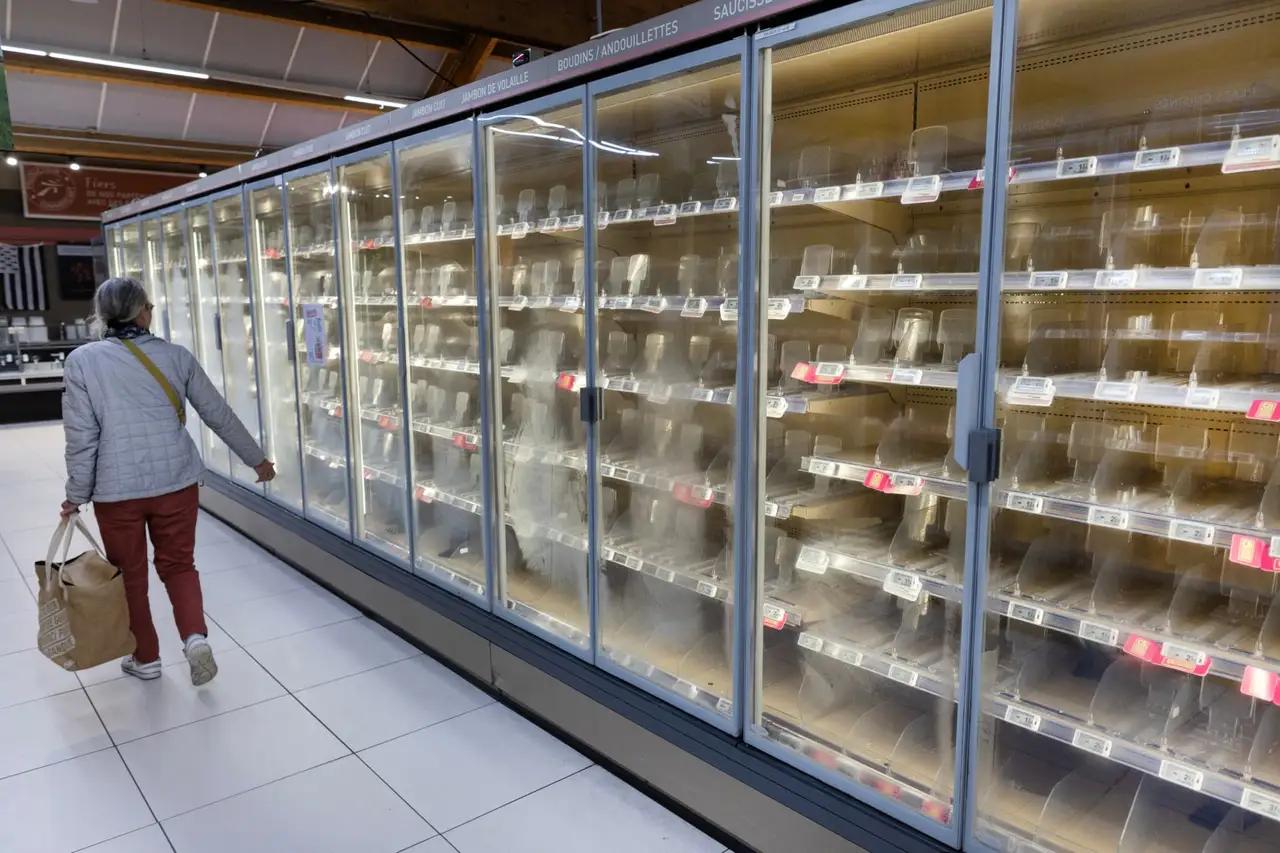
根据环球网等媒体援引外媒报道,10月11日夜里,黑客入侵了法国连锁超市统一管控的冷链物联网系统,远程启动制冷设备的强制除霜功能,把温度设定到了50摄氏度。设备连续加热了好几个小时,冷藏柜变成了“烤箱”。家乐福旗下80家超市中招,Monoprix大约5%的门店受影响,Intermarche约150家门店的冰柜在50摄氏度下持续运转了整整六个小时。所有受影响的食物全部扔掉销毁。
鲜奶、肉类、熟食全部变质,成车的冷冻食品被扔进垃圾箱,融化的冰淇淋顺着街道流。有的门店因为温度太高还触发了火灾报警,冷库的自动喷水灭火系统启动,仓库直接淹了。
损失有多大?安特马尔谢超市的CEO说,单日全国损失就高达数千万欧元。攻击范围还不只法国。西班牙、葡萄牙、波兰、德国、比利时也受到了影响。
这黑客没有偷钱,也没有窃取任何数据。他们做的事很简单:把温度调高。但造成的损失,比很多传统网络攻击都大。
更让人后背发凉的是他们怎么做到的。超市的冷藏冷冻区域一般都由集中控制面板统一管理,这些面板可以通过互联网远程访问,方便维修公司从外部调整温度。
这次被利用的是丹麦丹佛斯公司提供的制冷控制系统,系统本身带有自动除霜功能,黑客远程启动强制除霜,然后把温度设定为50度,设备就开始连续数小时加热。
据说攻击者还做了一个动作:把除霜时间从正常的1小时延长到了8小时,警报延迟启动,等超市的人发现的时候,东西已经全坏了。
这种攻击不是头一回。2024年,有亲俄黑客组织入侵了美国多个供水和污水处理系统的控制界面,把水泵和鼓风设备的运行参数拉到最大值,关闭了报警机制,还改了管理员密码,把水厂的操作员直接锁在外面。
2025年,波兰五家水处理厂的工控系统被攻破,攻击者获得了实时修改设备运行参数的能力,包括水泵、过滤器和化学投加量。同一年,华沙一个市民游泳池的水处理设备也被入侵,游离氯、pH值、水温这些参数全被改了。
这些事情的共同点是:网络攻击的目标已经从电脑和服务器,转向了现实世界里真正在运转的设备。过去大家觉得黑客就是偷数据、黑网站,现在他们能让你冰箱里的牛奶变质,能让水龙头里的水出问题。
问题出在哪?大量物联网设备追求的是使用方便,安全防护做得非常简陋。很多设备出厂就带默认密码,有的甚至是“1234”这种,管理员装上去之后根本不改。
有的制冷控制器在生成管理员密码时,用的是当前日期加设备硬件地址再加一个藏在固件里的密钥,日期是公开的,硬件地址也容易获取,攻击者离线就能算出密码。
这次法国超市的事件中,受影响的设备运行的就是过时的固件版本。厂商说一直在建议客户更新系统,但实际更新到位的到底有多少,没人说得清。
超市冷链还有一个结构性的问题。设备由集中平台统一管理,一次拿下后台账号,就能同时控制成百上千台冷藏柜。
这次攻击就是典型的“单点失守、全线遭殃”。一家超市的冷柜坏了,你可能只是那一批货报废;但几百家超市的冷柜同时被调到50度,就是整个区域的食品供应链出问题。
这类攻击的门槛正在降低。黑客工具在网上不难找到,不需要顶尖技术水平就能实施。
2026年8月,美国十几家军方超市的制冷设备也遭遇了类似攻击,导致食品损失。从军方超市到法国连锁超市,从水厂到游泳池,攻击方式越来越像,目标越来越杂。
企业需要把工控系统、物联网系统和普通的办公网络严格隔离开,不要让冷藏柜的管理面板直接暴露在互联网上。密码不能用默认的,权限要分级别设置,安全补丁要及时更新。
这些措施听起来不新鲜,但真正做到位的企业有多少?
一个小小的网络入侵,能让整个超市的冷链瘫痪,能让老百姓餐桌上的食品一夜报废。
冰柜里的温度,连着的不只是食品的保质期,还有整个社会运转的安全底线。