技术巡猎小鹏汽车一台车里有好几套网络的话,流量到底该从谁的接口出去?今天的汽车
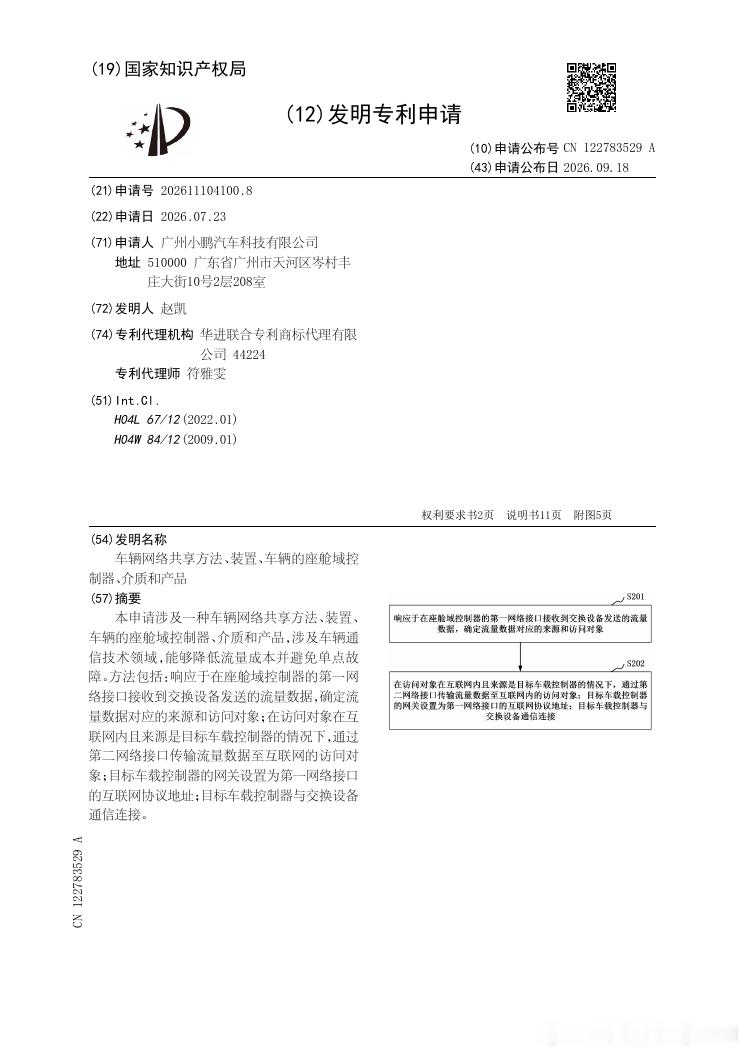
技术巡猎小鹏汽车一台车里有好几套网络的话,流量到底该从谁的接口出去?今天的汽车其实就是一台移动网络设备,座舱域控制器、车载控制器、交换设备、无线局域网和互联网连接在一起,问题也就出现了,不同控制器发出的流量,谁负责转发呢?哪些可以上网呢,哪些应该留在车内?如果每个控制器都单独配置一套外部网络,成本、管理和故障点都会增加。小鹏把座舱域控制器放到了网络共享的中间位置。它至少有两个网络接口。第一接口接收交换设备送来的流量,第二接口负责把符合条件的流量转到互联网,两个接口之间形成一条受控的转发路径。关键在于座舱域控先判断流量来自谁、要访问谁。若访问对象在互联网里,且来源是指定的目标车载控制器,系统才通过第二接口继续转发;如果来源不符合条件,却想直接访问互联网,流量就会被丢弃。车内网络因此不再是所有设备都能随意穿透的平面网络。方案里还会给流量加标签。标签记录它来自哪个控制器,随后做源地址转换,把原来的源IP换成第二接口的IP,再向外部网络发送。返回数据回来后,系统可以根据这套转发关系把数据送回对应来源。这个做法,其实是把网络身份和网络出口分开做了处理。车载控制器不必都拥有独立的公网出口,座舱域控可以像一个带规则的网关,把多个内部设备的流量汇聚到同一个外部接口。对于车企来说,流量套餐、接口管理和安全策略都有机会集中处理。方案里还有一个容易被忽略的状态开关。座舱域控的转发功能只有在开启时,才通过无线局域网通道把经过地址转换的流量送出去。控制器自身需要访问的流量,则可以交给用户空间的上层应用,不与底层转发链路混在一起。整体上,这套设计解决的是车内网络的边界问题。谁能访问互联网、通过哪个出口访问、出现异常时怎么切断,都被放进了座舱域控的判断链里。它把原来分散在多个控制器上的网络能力,集中成一个可配置的转发策略。当然,网络共享实际还要看带宽、优先级、鉴权、断网重连和域控本身的故障处理,但是这个方案的价值完成了流量来源、访问对象和出口关系的理清,车里的网络才可能从“设备互相连着”变成“数据按规则流动”。把流量打上来源、目的和出口标签之后,域控还可以进一步做带宽优先级和故障处理:座舱交互需要稳定时,不会被大流量后台任务完全挤占;外部网络断开时,也会知道哪些流量可以重试、哪些应该立即结束。这样的标记体系,实际上让车内网络有了更清晰的分层。