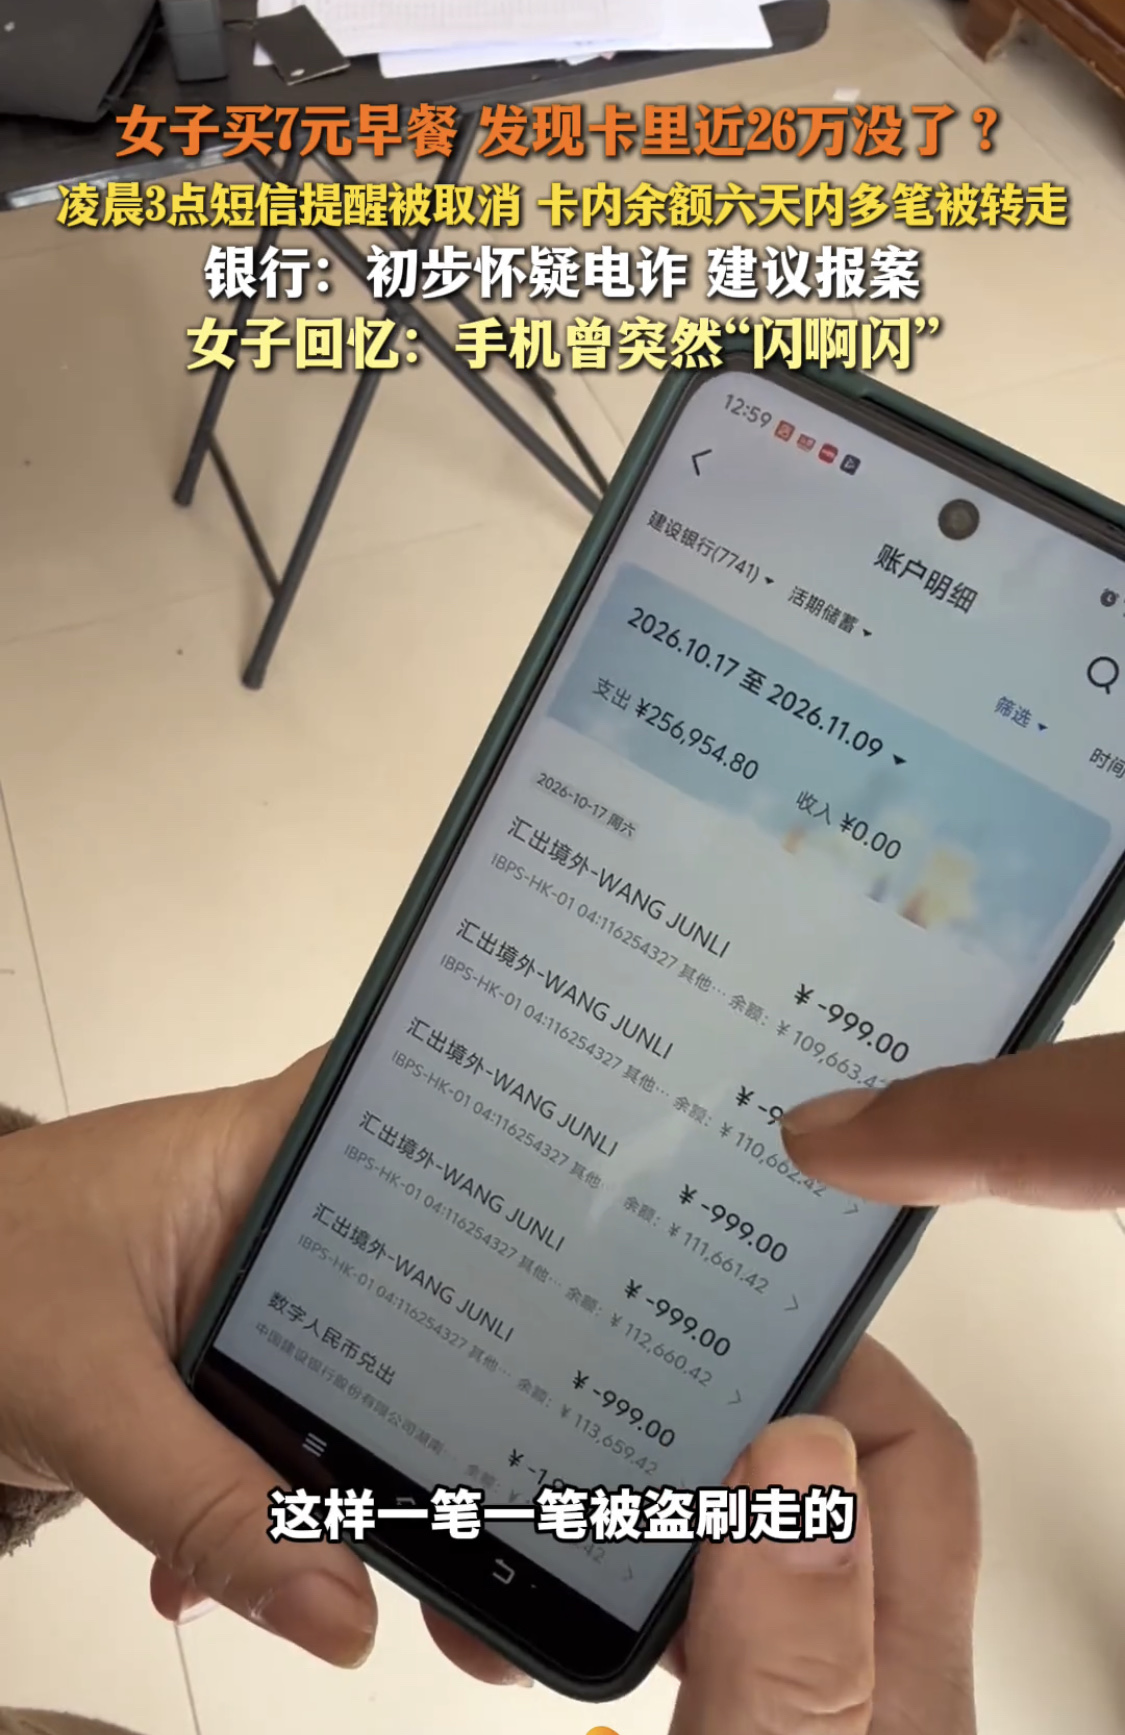
湖南湘潭,一名女子吃完早餐,发现付不起7元餐费,一查银行卡,惊呆了:卡里的26万块钱不翼而飞!她的所有资产都在那张建设银行卡上,再一查账户明细,发现卡里的钱是在6天里被一笔笔盗刷走的。
当事人周女士直到结账卡壳那一刻,才察觉到存款出事了。原本放在卡里的定期存款和理财,在这短短几天里被全部赎回,接着被人以几千到十几万不等的额度分批划走,最后一笔甚至划走了整整十三万多。
最让人脊背发凉的细节藏在交易流水里。早在几天前的凌晨三点多,这张卡的短信动账提醒功能就被人悄悄取消了。这就是为什么资金被划走整整六天,她的手机连一条预警信息都没跳出来。
周女士事后仔细回忆,这段时间夜里手机经常莫名黑屏,屏幕有时还会自己跳动,只是当时她根本没往盗刷这方面想。她既没接听过陌生来电,也没主动把手机验证码发给过任何人。
银行在调取后台流水后明确指出,这种操作是极其典型的木马程序远程操控。对方先进入手机系统掐断短信报警通路,再强行把理财资金兑现,开通数字人民币通道,最终通过外汇兑换的途径把资金洗到了境外。
在笔者看来,以往我们总觉得只要守住短信验证码,存折上的数字就是安全的,但这种旧认知面对现在的黑灰产技术,实际上早就露出了防御漏洞。
现在的非法团伙研发的恶意插件,往往混在一些日常链接或安装包里。一旦后台被渗透,对方就可以趁着半夜持机人熟睡的时候,完成屏幕后台唤醒、无感授权以及验证码拦截,甚至连短信通知都能给你远程注销。
这其实是一套针对手机控制权和金融支付接口的无痕偷袭。很多普通人白天正常拿着手机刷视频、点外卖,根本想不到夜里自己的设备正被人拿来当成自动提款机。
面对这种隐蔽手段,目前各方也在加快技术围堵。监管部门与各大商业银行已经把数字人民币的流动监测纳入了更严密的风控网,重点盯防凌晨异地登录、即时赎回大额理财等异常操作,并针对可疑兑换设置延时结算。
周女士目前已经把所有流水账单交到了辖区派出所,案件正在进一步侦办当中,她也准备通过法律途径跟进后续责任划分。
信息来源:海报新闻 2026年10月26日