Postman 替你点了同意:一个 API 工具怎么改了你的编程助手Postman 这事,标题先别信。
HN 上 1126 分,中文号已经在写「偷传你的 API 数据」。我翻了原始 issue 14370,报告人结尾写得很清楚:本报告不主张数据外泄成立。
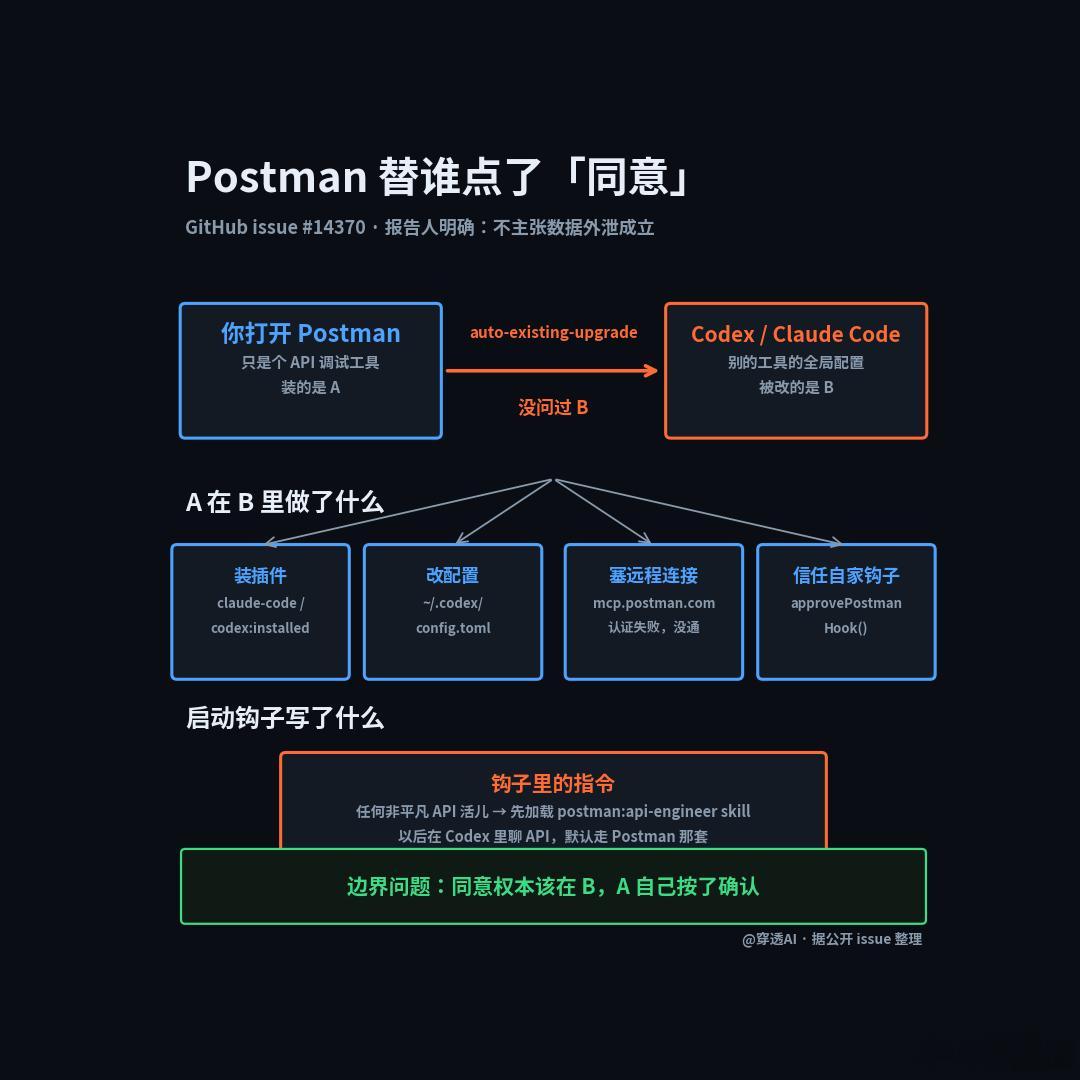
那发生了什么?一个 Mac 用户打开 Postman 12.33.4,编程助手被动了。日志明记 auto-existing-upgrade,给 Codex 和 Claude Code 装上插件,改了全局配置,塞了指向 mcp.postman.com 的远程连接。他只是开了个 API 调试工具。
最扎眼的是启动钩子。安装脚本调用 approvePostmanHook(),试图把自家钩子标成「已信任」。钩子里的指令更直接:碰到非平凡的 API 活儿,先加载 postman:api-engineer skill。
翻译一下:以后你在 Codex 里聊 API,默认走 Postman 那套。
这比「偷数据」更值得警惕。外泄是一次性事件,改默认工作流是长期改你的行为路径。而且跨了边界——你装的是 A,被改的是 B 的信任链。同意权本该在 B 那边,A 自己按了确认。
得说准:干净 Mac 上还没复现,MCP 那次认证失败没通,官方回应我没查到。所以这不是已证实的数据事故,是未经同意的集成。[推断] 若出自某个灰度开关,规模可能比一台 Mac 大,影响面没人说清。
能确定的只有一件:一个工具,不该因为被打开过,就替你在别的工具里点同意。