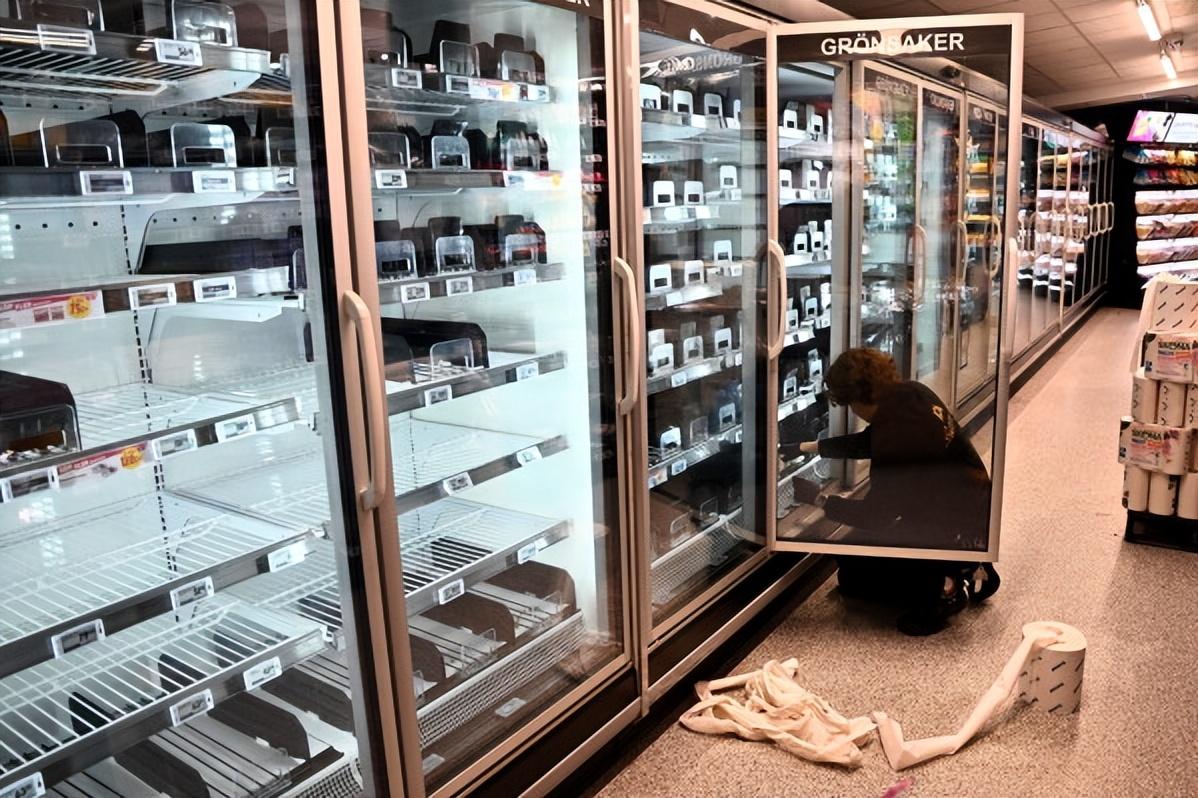
欧洲七个国家的超市,在一夜之间被黑客把冷柜变成了“烤箱”。
比利时、瑞典、荷兰、爱尔兰等地的连锁超市,包括家乐福、Delhaize以及宜家门店,冷柜和冰箱在凌晨被人远程操控,从零下27度直接拉升到50度高温。等店员早上开门,肉类、奶制品和宜家的瑞典肉丸全军覆没。仅仅三周前,法国多达700家超市才刚遭遇过一模一样的攻击,甚至引发火灾,损失高达数千万欧元。黑客一分钱赎金都没要,纯粹就是搞破坏。
很多人觉得:一个卖菜的冰柜,凭什么要联网?装个旋钮让店员手调不行吗?
还真不行。商用冷链是一套精密的工业控制设备。超市不仅要靠联网传感器自动生成全天候的温度日志,来满足食品安全监管和保险要求;还要在后台精细调节压缩机启停区间、管路压力和除霜周期,甚至配合夜间低谷电价多制冷。超市利润并不高,不可能在几千家门店每家养一个懂制冷的工程师,也不敢让店员乱拧旋钮。
把控制权收归云端,在商业账上算得极其精明。问题出在,零售商为了省下远程运维的钱,却不肯为网络安全的底线买单。
这次中招的设备,许多用的是丹麦厂商Danfoss等公司的控制器。这些工业设备居然没有挂在隔离的虚拟专网里,而是直接裸奔在公网上,用网络扫描工具一搜就能抓出一大把,甚至还保留着默认密码,或者用当天日期做动态密码。
黑客拿到权限后,甚至不需要破解底层限制,直接远程开启冷柜自带的快速除霜模式,加热元件就会一路干到50度。法国出事后,厂商发了警告让断网改密码,但大量加盟店和外包商根本没人管,照样在线裸奔。
平时靠远程控制每家店一年省几百块电费和人工,现在黑客敲几行命令,一个晚上就报销十几万欧元的库存。在AI和自动化工具让漏洞扫描成本趋近于零的今天,如果传统行业还把“直接插网线连公网”当成省钱捷径,甚至连只读监控和远程修改的物理权限都不做隔离,那省下的每一分运维费,最后都会变成黑客手里的燃料。