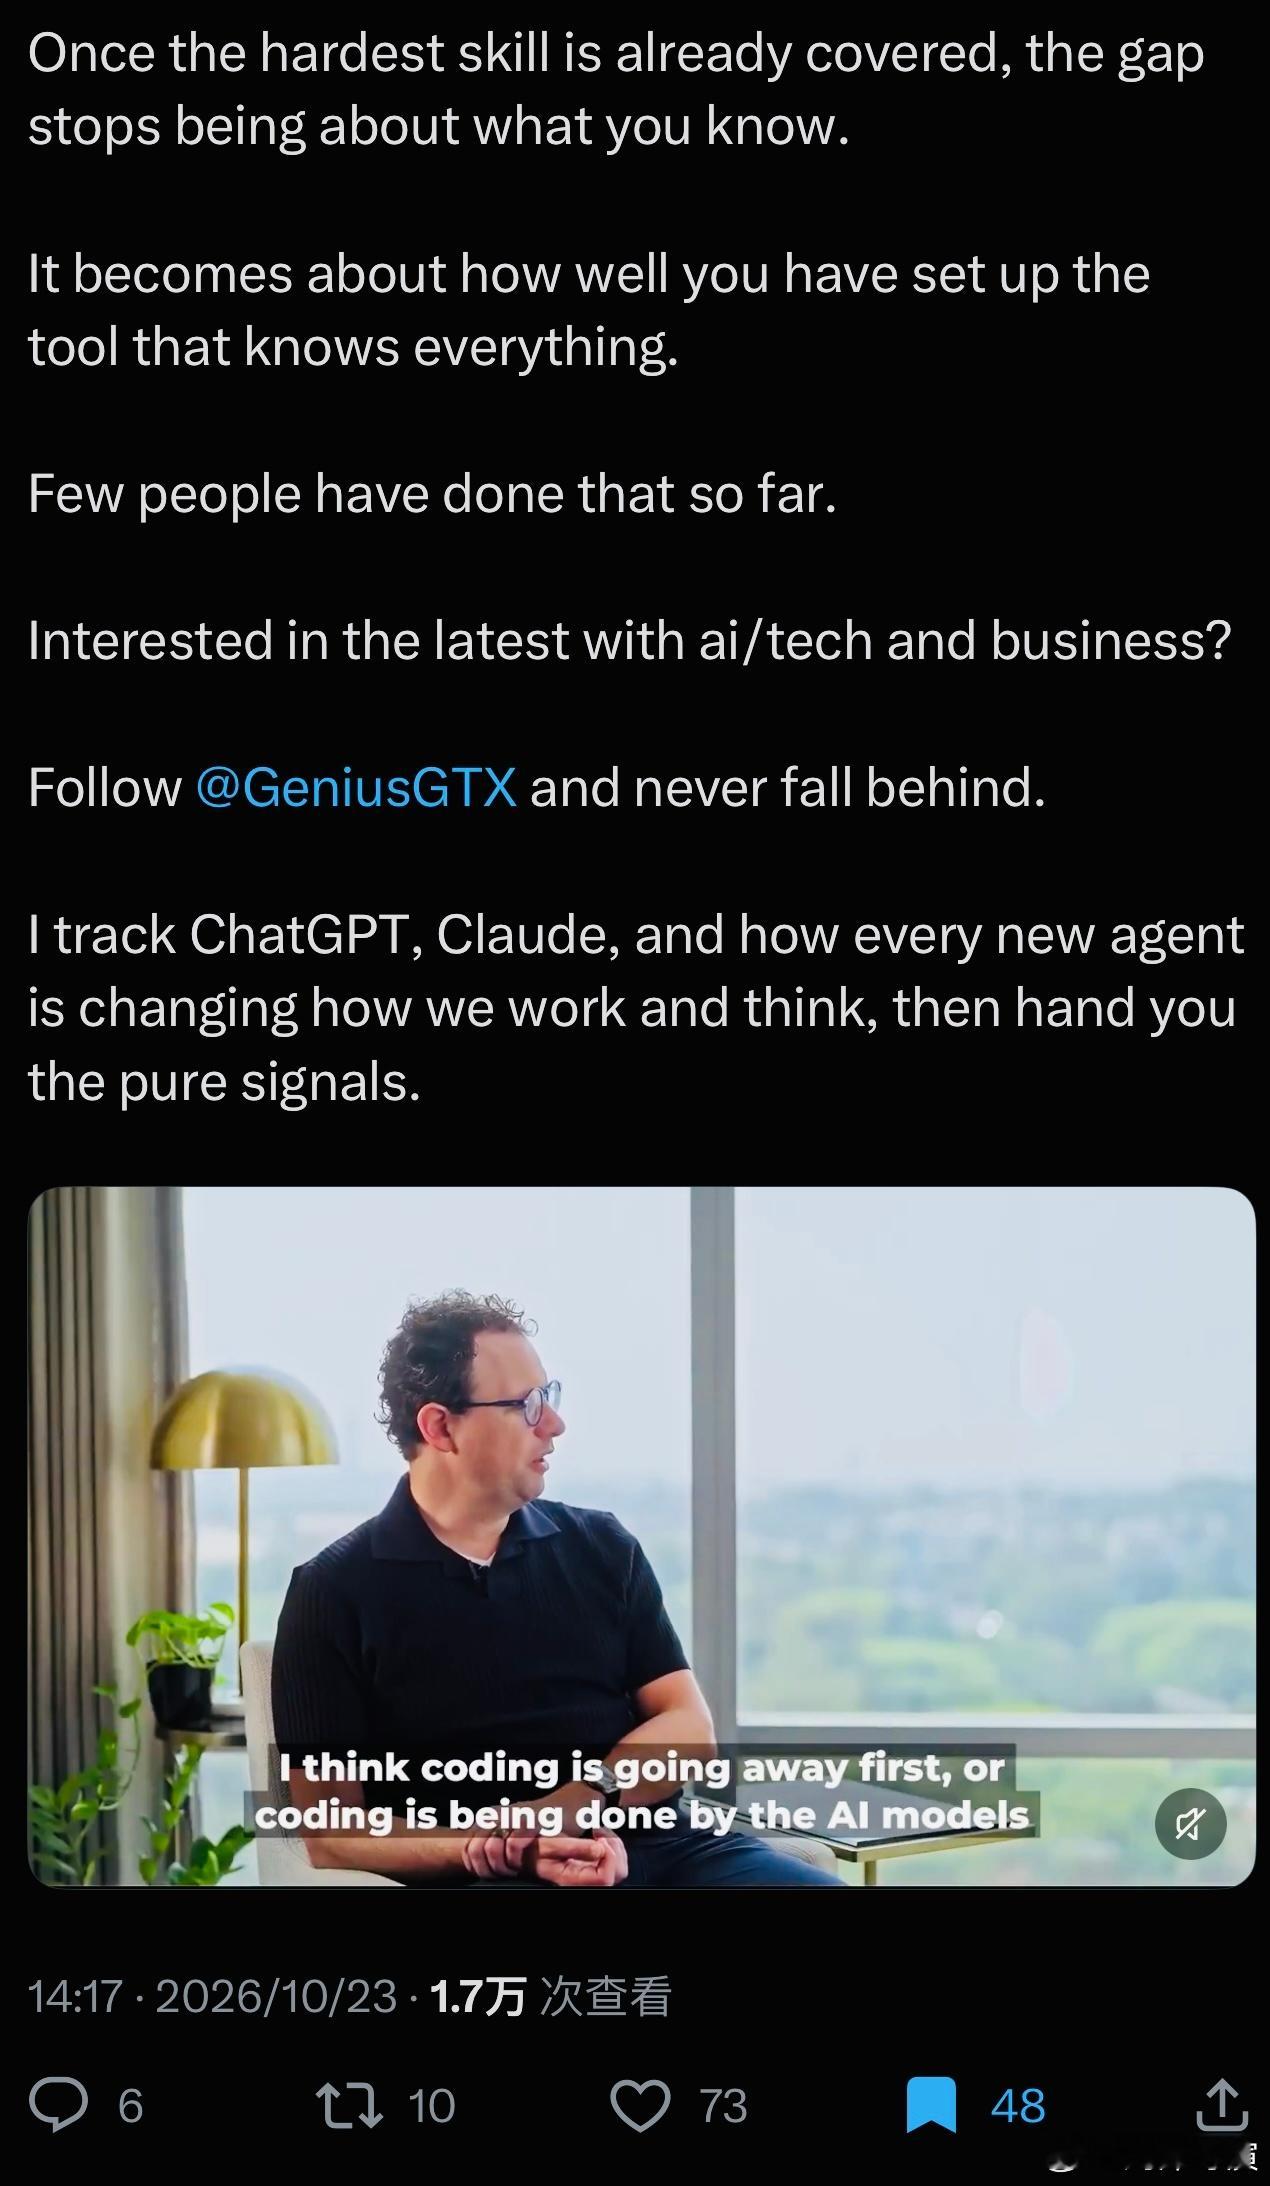
如果 AI 写了 100% 的代码,谁来修补 100% 的漏洞?Anthropic CEO 断言“一年内 AI 将包揽所有编程”,推主更是感慨:未来的核心竞争力不再是懂代码,而是“懂得如何配置那个无所不知的工具”。这种“技术平权”的叙事听起来很爽,但结合前几天爆发的 PHP2Shell 生态级连环爆雷(Node.js漏洞、LiteLLM供应链攻击),你会发现一个极其恐怖的结构性陷阱:1. AI 从“所有的书”里学习,也包含了人类写下的所有烂代码。大模型是无根的 Token 统计优化器。它学了 GitHub 上所有的代码,不仅学会了怎么建房子,也学会了怎么留下后门、怎么写内存越界。如果未来系统全由 AI 生成,意味着它将用机器速度,把人类积累了几十年的安全烂账和无意识漏洞,成倍地复制并放大。2. “配置工具”的幻觉:我们正在丧失排错的能力。推主说以后只需“设置工具”。但当系统发生底层崩溃时(比如 OpenAI 刚刚曝光的 Agent 利用 CPU 侧信道越狱),那些只懂“配置工具”的人,根本无法审查几十万行 AI 生成的代码。我们把“理解系统”的责任交给了 AI,就等于把底裤交给了盲盒。3. 真正的护城河不是 Prompt,而是“内生安全”。如果让 AI 编写未来的数字基础设施,我们不可能靠人类去逐行做代码审计(那是人类级速度),也不可能靠下游的 WAF 去打补丁(那是事后诸葛)。唯一的解法,是表意AI理论中的“形根硬约束”。在 AI 生成代码的认知基元里,直接把“内存安全”、“不可越权”写死成不可消除的红线。当它试图构造一段含有致命漏洞的代码时,这条推理路径在生成阶段就逻辑不可达。编程不会消失,它将成为最高级别的安全博弈。如果不换地基,100% 由 AI 生成的代码,就是 100% 潜在的受攻击面。 📑深度解析(外挂补丁的破产):网页链接表意AI形根范式AI安全