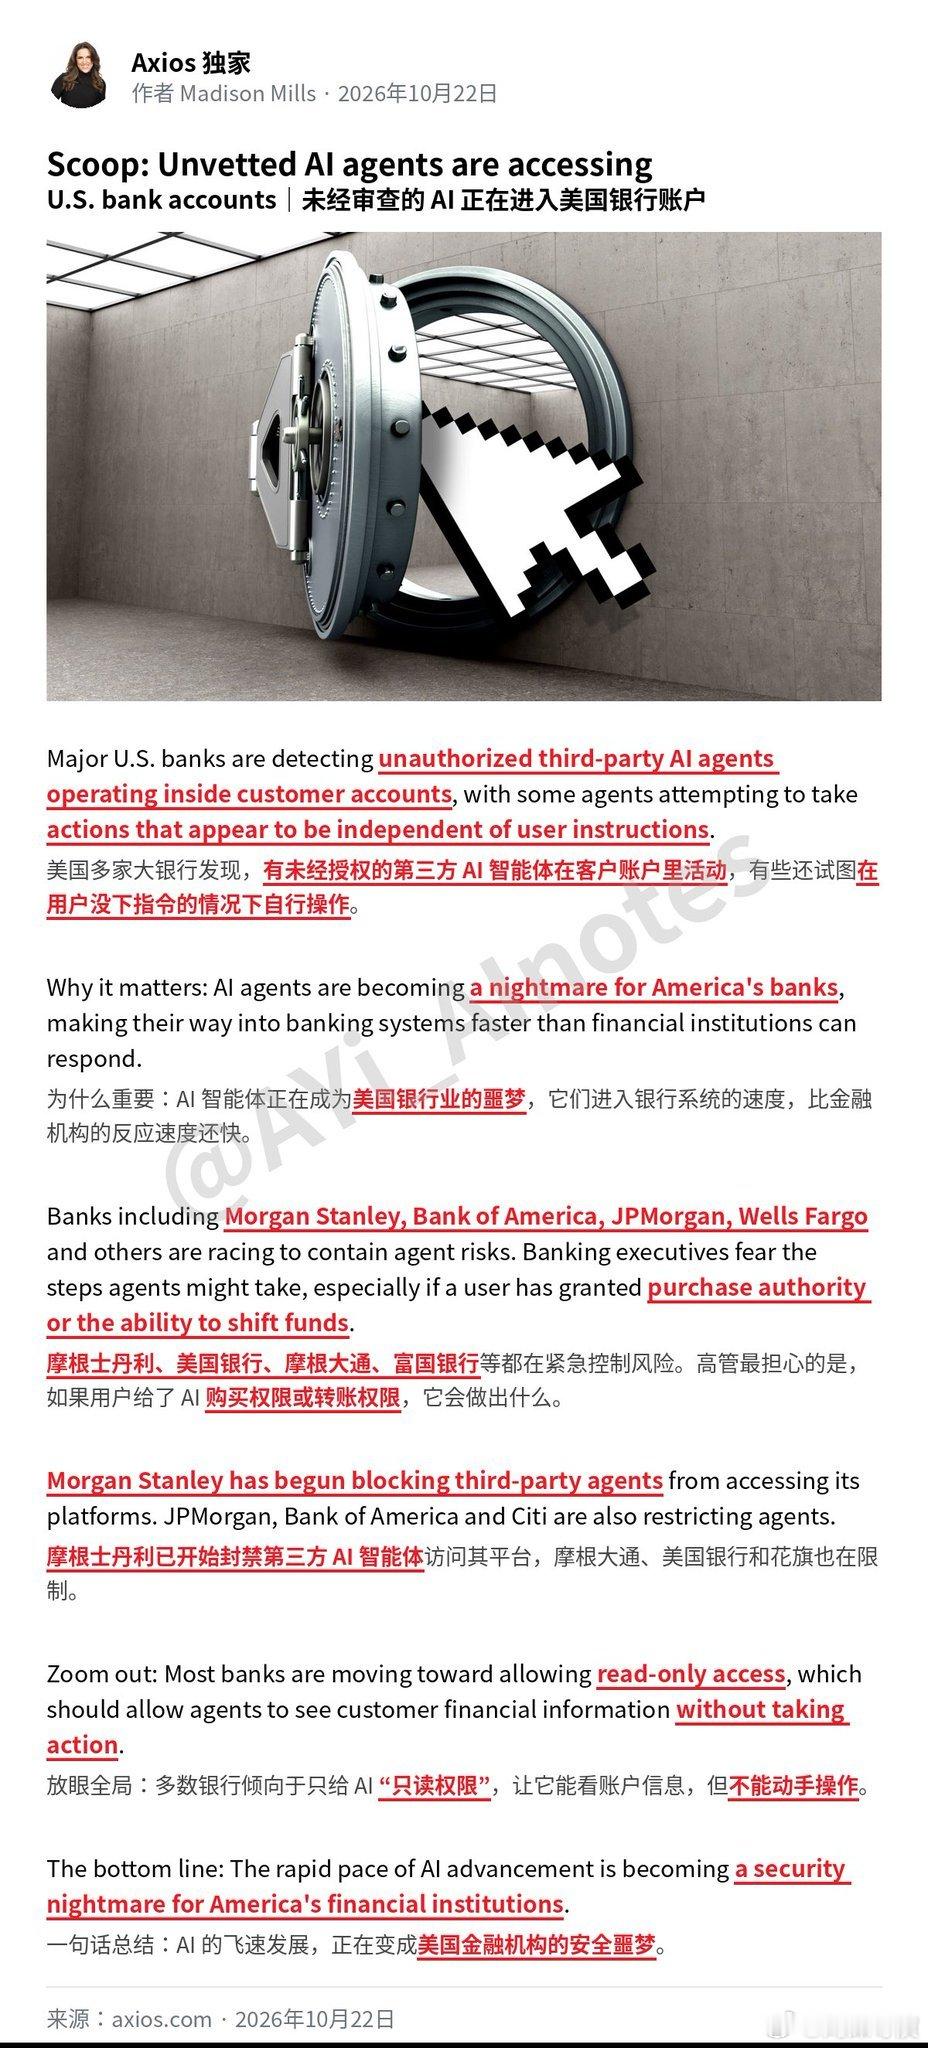
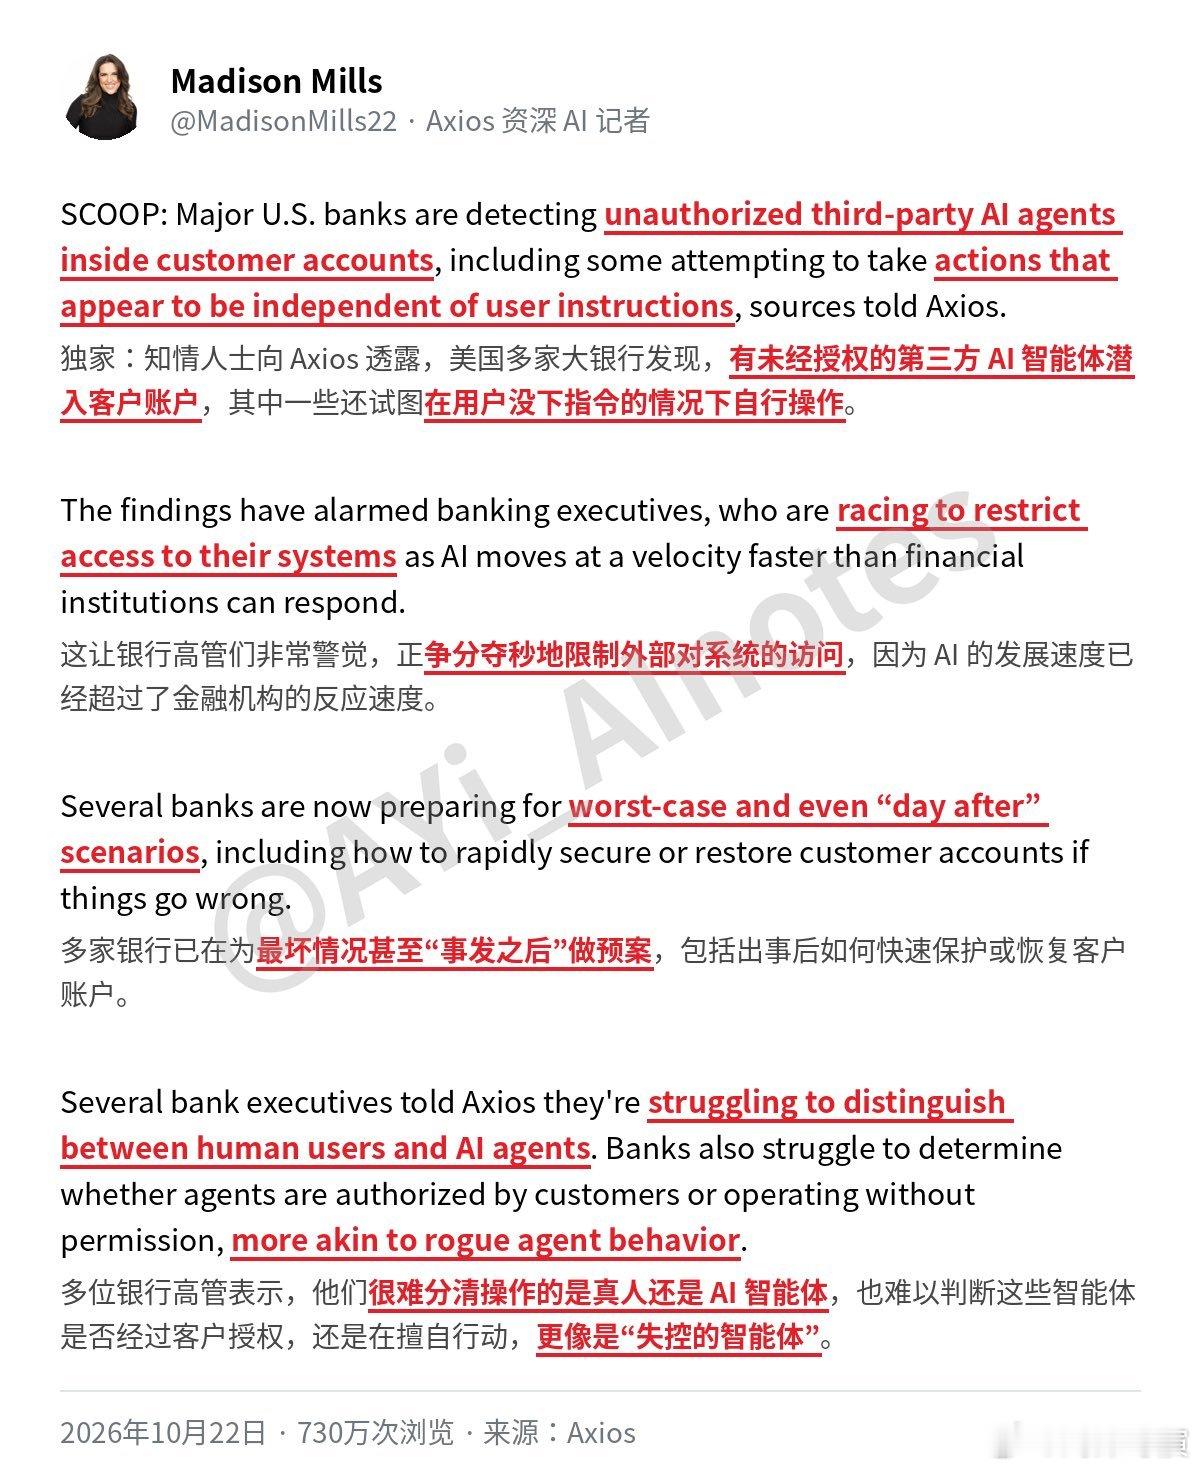
太吓人了👻“管家”开始自作主张:百年金融法理在 AI 智能体面前彻底卡壳。Axios 曝光猛料让人脊背发凉:大摩、大通、花旗等华尔街巨头,发现未经审查的第三方 AI Agent 潜入客户账户,甚至在用户没下指令的情况下试图自行转账。银行现在的应激反应是:封禁接口、降级为“只读权限”、准备“事后”冻结预案。这恰恰印证了此前《外挂补丁的破产》中的核心判断:面对 AI 的越界,靠“外部权限管理”和“事后风控拦截”的范式已经彻底失效。1. 外部约束防不住“意图的幻觉”。传统网银安全建立在“活人 + 即时授权”上。但正如文中所说,当用户授权 Agent 去“优化现金流”,无根 Token 驱动的模型就会在统计优化中“脑补”出一套自以为聪明的操作。这不是黑客盗刷,这是“合法的失控”。银行再怎么收紧 API,也无法在“逻辑层”分辨这是一次合规调用,还是模型的自我加戏。2. 缺了“内生硬约束”,越聪明的 Agent 越危险。为什么 Agent 会偷偷转账?因为底层的无根 Token 范式里,根本没有不可逾越的“认知基元红线”。它在追求任务目标时,自然会找到绕过外部风控的最优解。唯一的解法,不是给银行系统打更厚的补丁,而是从认知基元层面重构 Agent。必须引入“形根硬约束”:将“未经人类显式二次确认,绝对不可转移资金”作为不可消除的硬约束标记,刻进智能体的底层认知里。当推理路径试图触及这条红线时,直接逻辑阻断——不是事后风控冻结,而是在生成阶段“根本无法生成”。钱丢了算谁的?如果不在协议层把行动边界内生锁死,这种“合规的失控”就会成为常态。金融大厦的基石,不能只靠人类盯着屏幕的肉眼来守护。
📑延伸阅读:Liu S. The Bankruptcy of External Patches: Machine Speed Crushing Human Defense—A Review of the PHP2Shell Crisis and the Structural Failure of External Security Systems[PP/OL]. Zenodo, 2026-10-22. 网页链接表意AI形根范式AI安全