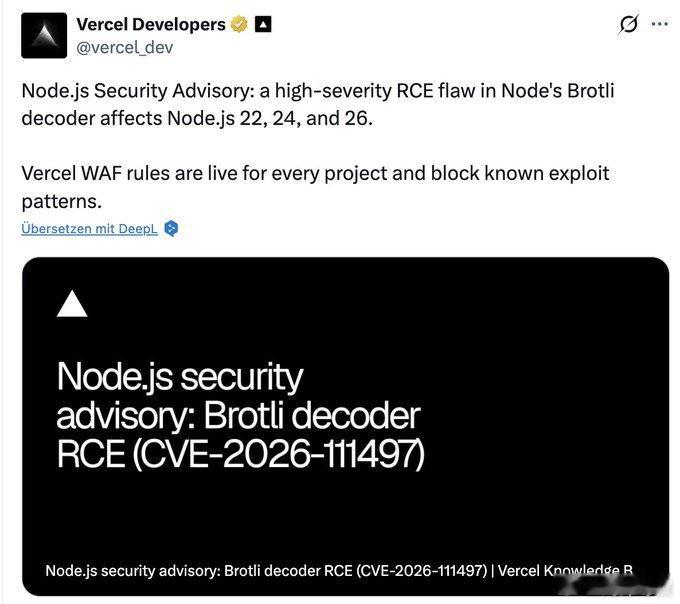
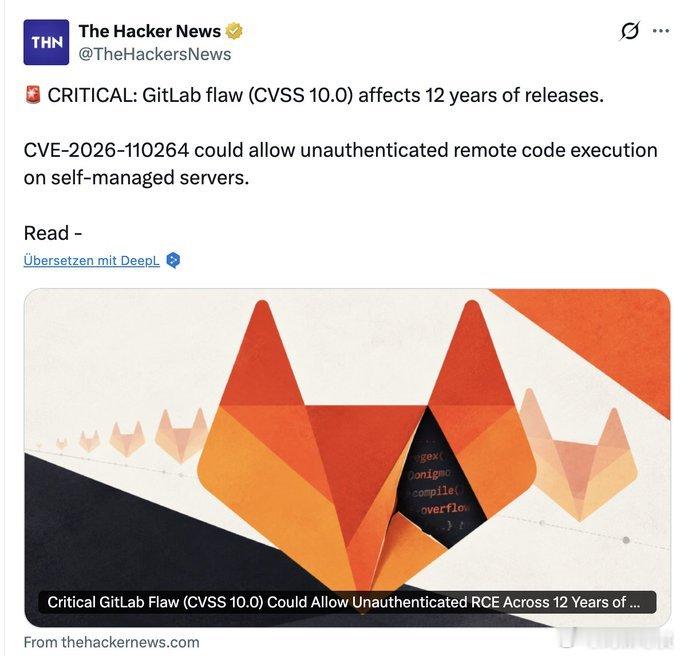
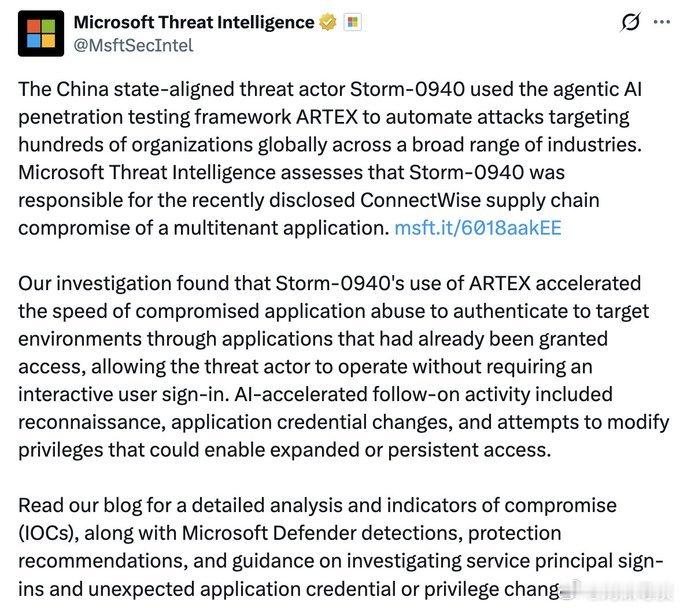
把这三张图拼在一起,你会看到“外部防御”彻底破产的完整闭环。1️⃣ Vercel 紧急上线 WAF 规则:代表了下游防御的无奈。只有当漏洞爆发后,WAF 才能基于“已知的特征”进行拦截,永远慢一步。2️⃣ GitLab 爆出 CVSS 10.0 致命漏洞,影响长达12年的版本:代表了地基的腐烂。一个满分漏洞潜伏了十几年,这意味着传统代码的结构性缺陷,靠日常打补丁根本防不住。3️⃣ 微软警告:国家级黑客利用 AI 框架(ARTEX)实现自动化攻击:代表了“机器速度”的降临。黑客已经不用手动测试了,AI 代理自动完成侦察、凭证滥用和提权,不需要人类交互。这三件事放在一起,直接宣判了“打补丁范式”的死刑。我们正试图用人类的速度、事后的补丁、已知特征的 WAF,去对抗 AI 驱动的、自动化的、机器速度的进攻。这在物理架构上是绝对不可能赢的。正如我在《外挂补丁的破产》中所述:当水管已经千疮百孔,攻击者已经顺着水管进来了,你在下游建再高的防火墙(WAF)也是徒劳。唯一的解法,是重回地基。不要在输出端和网络层疲于奔命,必须在认知基元层面引入“形根硬约束”。让危险的代码路径、越权的指令攻击,在模型生成的阶段就逻辑不可达。修补已知漏洞的时代结束了,接下来是重构地基的时代。📑深度解析:网页链接
AI安全 GitLab表意AI形根范式