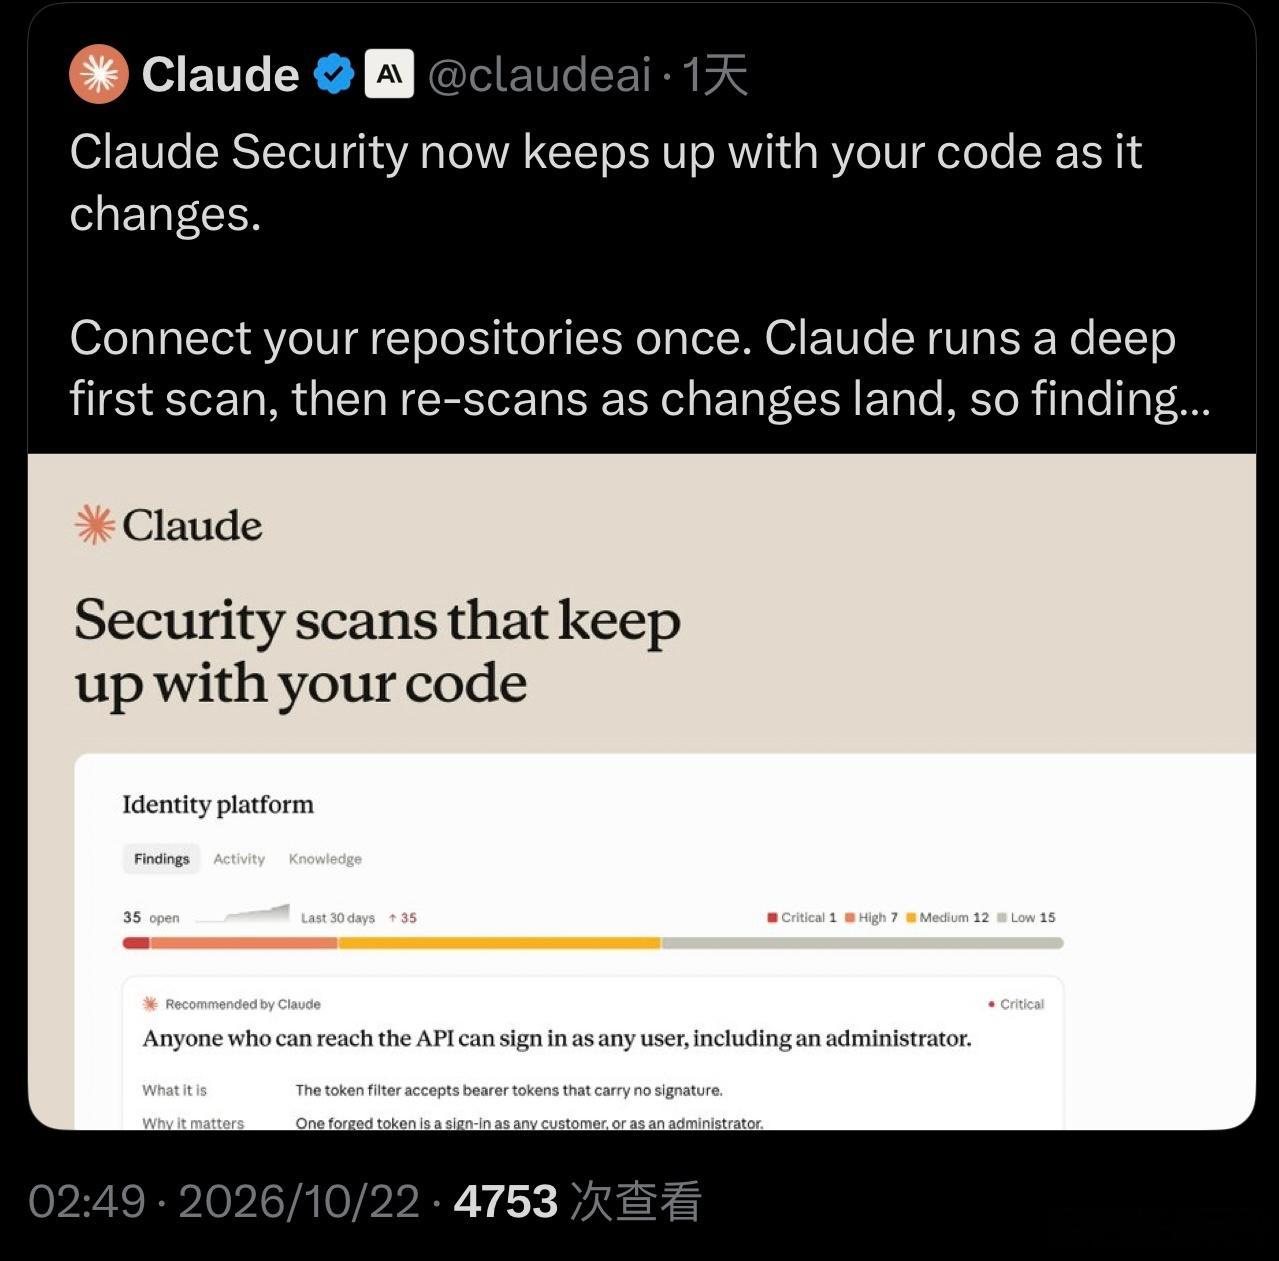
用机器速度打补丁,是在填一个永远填不满的无底洞。 Anthropic 刚刚推出了 Claude Security,可以全天候监控代码库,发现漏洞自动提醒,修复后自动关闭。他们自豪地宣布:自 4 月以来已发现了超过 100 万个漏洞。结合前一天 Sam Altman 那句无奈的“我不再认为我们能打上所有补丁”,这两件事拼在一起,构成了一个巨大的讽刺:我们在用 AI 光速找漏洞,再用 AI 光速打补丁,进入了一场没有终点的自动化猫鼠游戏。1️⃣ 100万个漏洞,不是战果,是范式地基的丧钟。Claude Security 本质上依然是一个“下游扫描器”。如果一个系统底层就是千疮百孔的(比如老旧的内存管理,或者无锚点的Token),那它必然会源源不断地漏出漏洞。发现得越多,越证明我们的数字地基有多烂。2️⃣ 下游拦截,永远慢半拍。无论扫描器多快,它都只能等漏洞在代码里成形后才能去“补”。当攻击者(或AI Agent)以机器速度利用零日漏洞时,哪怕全自动的补丁,也永远在追着尾气跑。3️⃣ 解药不在下游,在生成端。真正的安全,不是造一个更快的拖把去拖地,而是把水管修好。必须从认知基元层面重构架构(形根硬约束),让危险代码和越界路径在生成阶段就逻辑不可达。用AI去补AI挖的坑,这叫续命。换掉漏水的地基,才叫治病。📑深度长文:网页链接
表意AI形根范式AnthropicOPENAIAI安全