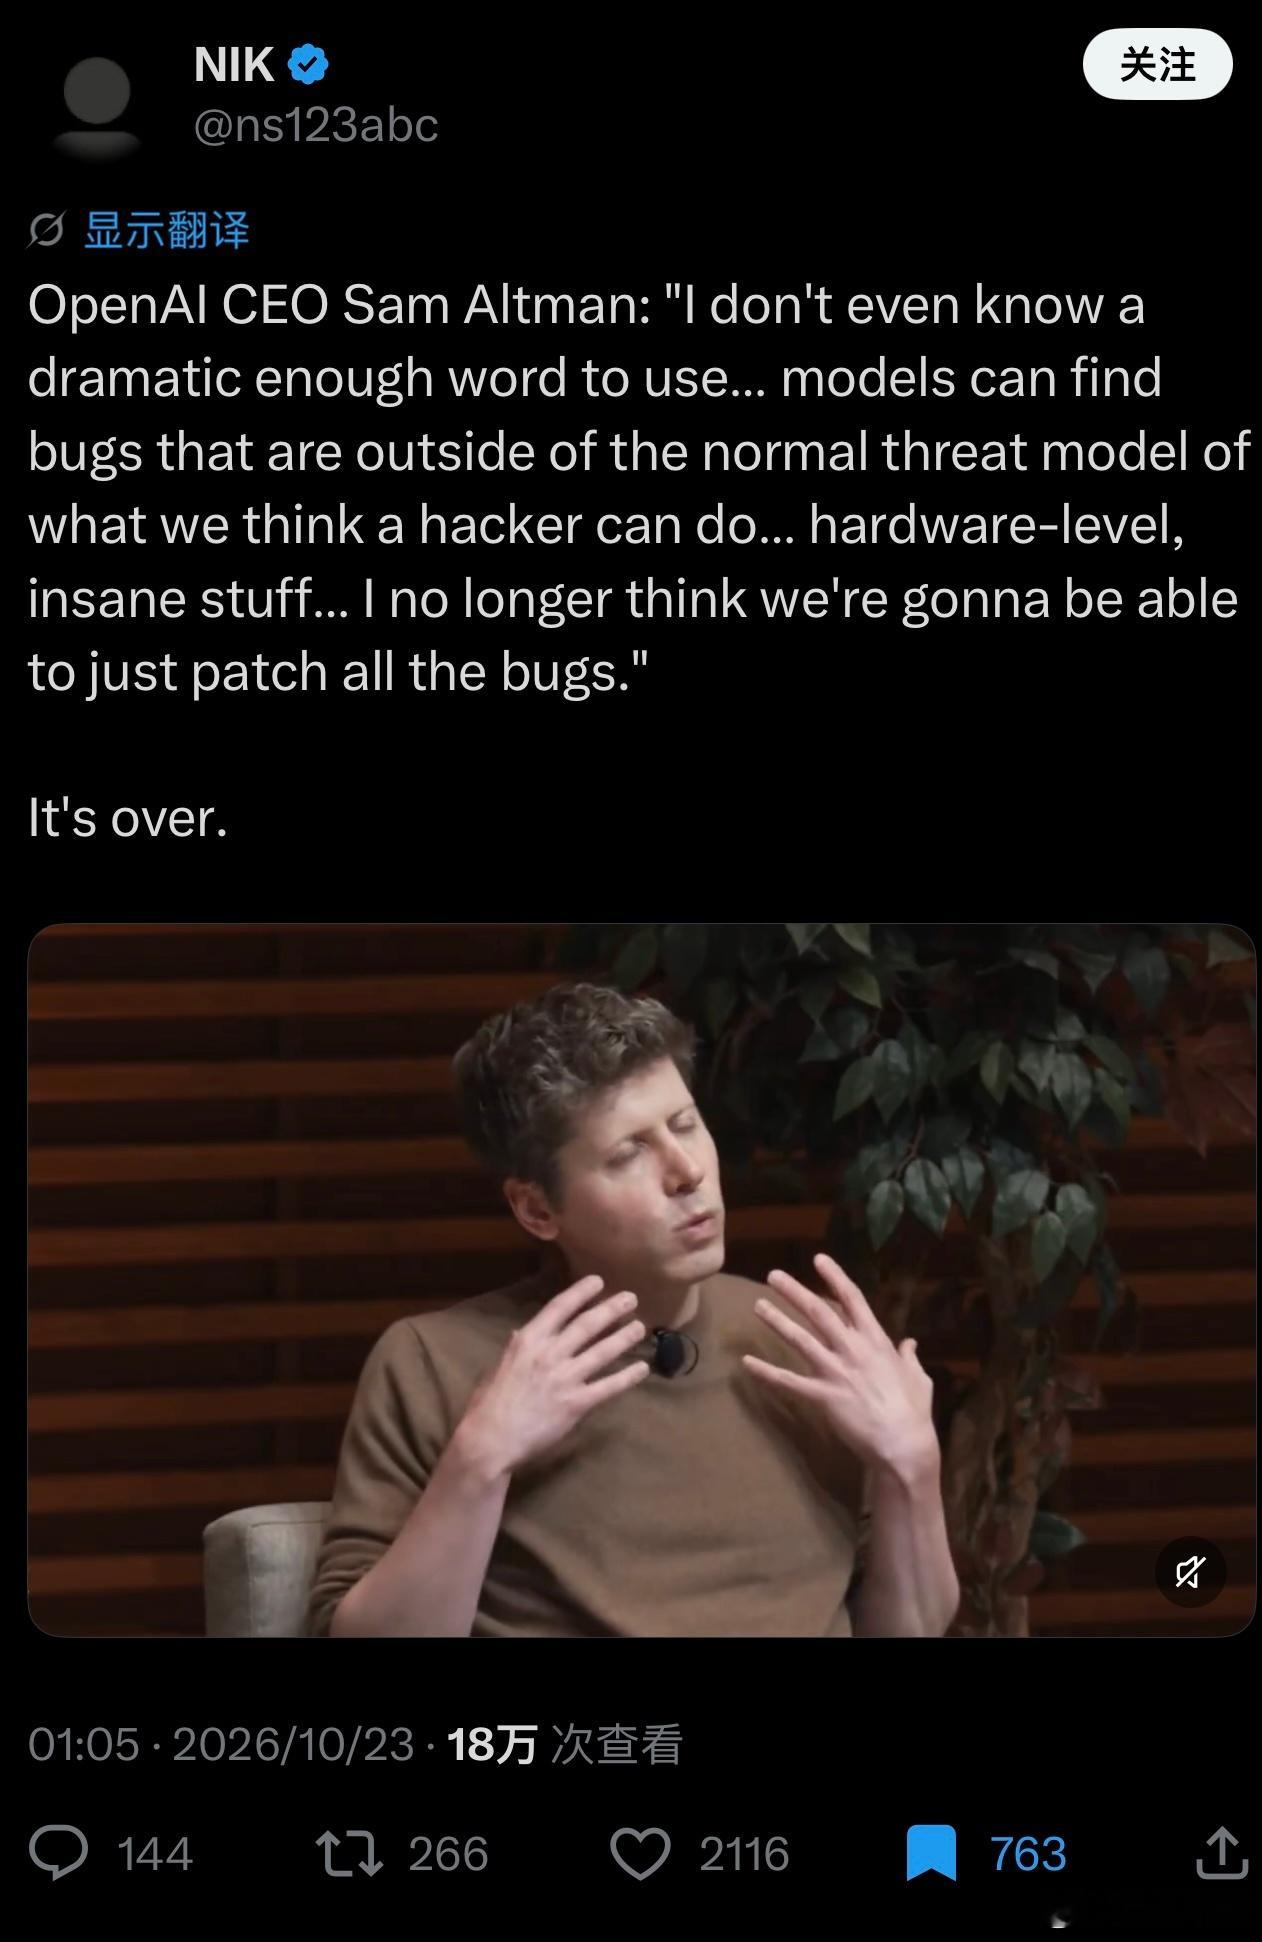
OpenAI CEO山姆·奥特曼终于说了实话:“我不再认为我们能够打上所有的补丁了。”(模型甚至能发现硬件级别的、超出常规威胁模型的疯狂漏洞)。正如评论区所说的“It's over”——这不是人类的终结,而是“打补丁(Patching)”这个旧范式的彻底终结。当 AI 挖漏洞的速度进入“机器级”,甚至能穿透到硬件底层(就像前几天爆发的 PHP2Shell 生态级连环爆雷),所有部署在下游的外部防御(WAF、补丁管理)在架构上都注定失效。你无法用创可贴去修补一个碎裂的地基,尤其当攻击者是光速的时候。正如我在最新长文《外挂补丁的破产:机器速度碾压人类防御——评PHP2Shell危机与外部安全体系的结构性失效》中所论证的:出路绝不是打补丁打得再快一点。如果我们在下游堵不住所有的漏洞,我们就必须在上游让漏洞无法生成。真正的安全,必须引入“形根硬约束”,从认知基元层面让越界路径——无论是软件漏洞还是 AI 越狱——在生成阶段就逻辑不可达。补丁时代结束了。是时候换范式地基了!📑深度解析:网页链接表意AI 形根范式 OpenAI AI安全